
Elastic AlertZero
세미나 개요
주제 요약
계정 탈취를 통한 불법 접근 사고 발생 시 현재의 SOC 운영 방식과 AlertZero 도입 후로 비교해,
에이전트가 업무를 수행하고 사람이 모든 의사결정을 유지하는 새로운 보안 운영 모델을 소개합니다.
세션 소개
보안팀이 직면한 가장 큰 병목은 탐지가 아니라 과도한 경보로 인한 대응 누락 및 지연 입니다.
모든 알림이 정상적으로 발생해도 이미 가득 찬 큐에서 실제 공격 신호는 노이즈에 묻히고,
숙련된 분석가가 최선을 다해도 대응까지 반나절 이상 걸리기도 합니다.
이번 웨비나에서는 같은 공격 시나리오를 두 번 보여드립니다.
먼저 많은 SOC가 오늘 겪는 현실을 따라가고, 이어서 AlertZero와 함께한 같은 상황을 살펴봅니다.
AlertZero는 Elastic Security의 에이전틱 레이어로, Triage, Investigation, Hunt, Detection, Forensics 다섯 개의
Watch가 24시간 각자의 역할을 수행합니다.
모든 결론은 증거와 근거 쿼리가 담긴 Proposal로 전달되며, 영향이 큰 조치는 반드시 사람의 승인을 거칩니다.
이 세션에서 확인할 수 있는 내용
● 새벽에 발생한 계정 탈취가 아침의 단 한 번의 의사결정으로 정리되는 과정
● 분석가가 수천 건의 알림 대신 근거가 갖춰진 소수의 대응 방안을 검토하는 업무 방식으로 진화
● Watch별로 자율성(수동, 보조, 감독형)을 설정하고, 팀의 피드백이 다음 제안에 반영되는 방식
● Elastic Defend, Workflows, Agent Builder, Elasticsearch로 구성된 기존 Elastic 플랫폼 위에서,
Elastic-hosted 또는 Self-managed로 동작하는 구조
이런 분께 추천합니다: 알림 처리 부담이 큰 SOC·보안 운영 담당자, 탐지 엔지니어링 인력이 부족한 팀, 기존 SIEM/EDR 환경에서 AI 기반 보안 운영 도입을 검토 중인 보안 책임자
본 세션의 시나리오, 시간, 수치는 이해를 돕기 위한 예시입니다. AlertZero의 기능은 9.6 테크니컬 프리뷰로 제공 예정입니다.
발표자 및 사회자 안내
-
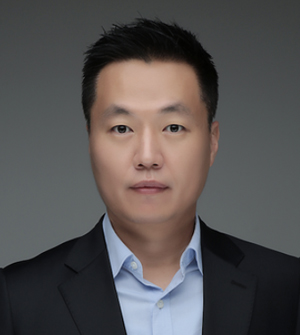
발표자송대근 상무 엘라스틱코리아 Security Solutions Architect 보안 기업의 솔루션 엔지니어로서, 안랩 CERT팀에서 민간기업과 공공기관의 보안 침해사고 분석&대응 업무를 수행 했습니다. 한국 IBM 에서 SOC 구축 프로젝트와 운영 프로젝트 PM을 담당 했으며, 보안 인프라에 대한 설계와 구축/운영 프로세스 개발 업무를 수행 했습니다. 현재 엘라스틱 코리아에서 Principal Solutions Architect 로 근무하고 있습니다. 다양한 보안 위협을 탐지하기 위한 통합보안모니터링 및 내부통제 체계 구축을 지원하고 있습니다.
경품 안내